Guía · 28 de julio de 2026 · 6 min de lectura
Archivos maliciosos en Discord: token grabbers y falsas betas
Un archivo dejado en un canal sigue siendo descargable por todos hasta que un humano lo denuncia. Esta guía explica qué circula realmente, por qué el antivirus del miembro llega tarde, y cómo analizar cada adjunto en el origen.
Contenido
Lo que circula de verdad como adjunto
Cuatro familias cubren la mayor parte de lo que se ve pasar por los servidores de Discord:
- Token grabbers — roban el token de sesión de Discord. Con diferencia los más extendidos, porque dan beneficio de inmediato: una cuenta robada sirve para robar las siguientes.
- Infostealers — barren más ancho: contraseñas guardadas en el navegador, cookies de sesión, carteras de criptomonedas, archivos de configuración de juegos.
- Accesos remotos (RAT) — instalan una puerta trasera persistente. Son los que se encuentran detrás de una máquina que «hace cosas sola» meses después.
- Ransomware — más raro en Discord, pero presente, a menudo disfrazado de programa de trampas o de generador de claves.
Los envoltorios, en cambio, son siempre los mismos: beta privada de un juego muy esperado, programa de trampas, generador de Nitro, «herramienta de verificación», mod para un juego popular, o una simple captura de pantalla renombrada. Lo que todos estos pretextos tienen en común es que justifican de antemano por qué el antivirus va a protestar: «es un falso positivo, desactívalo».
Cualquier instrucción que pida desactivar el antivirus es, en sí misma, la prueba de que no hay que abrir el archivo.
El token grabber, explicado sencillo
Cuando estás conectado a Discord, la aplicación guarda en tu máquina un token de autenticación — una cadena larga de caracteres que demuestra tu identidad en cada petición. Es ese token el que evita reescribir la contraseña cada vez.
Un token grabber es un pequeño programa cuyo único trabajo es encontrar ese token entre los archivos locales y enviarlo al atacante, normalmente mediante un webhook de Discord (lo que hace que el tráfico parezca perfectamente normal).
Lo que hace temible el ataque: el token esquiva la contraseña y la doble autenticación. El atacante no inicia sesión, reproduce la tuya. Cambiar la contraseña tampoco basta: mientras no se revoquen las sesiones activas, el token robado sigue siendo válido.
Lo que Discord filtra y lo que no
Discord bloquea algunas extensiones notoriamente peligrosas al subir y retira los contenidos denunciados por los usuarios. Es útil, y es todo: no se realiza ningún análisis antivirus de los adjuntos publicados en un servidor.
En la práctica, un ejecutable dejado en un canal público sigue siendo descargable por todos los miembros mientras nadie lo denuncie — es decir, de noche, varias horas. Y un archivo retirado por Discord suele seguir accesible mediante su enlace directo en la CDN.
Por qué el antivirus del miembro llega tarde
El antivirus instalado en la máquina del miembro es la última línea de defensa, no la primera. Tres razones para no confiar en él:
- Se activa después de la descarga, a veces después de la ejecución. El archivo ya ha llegado a su objetivo.
- Los grabbers suelen ser nuevos: recompilados en cada campaña, aún no tienen firma conocida.
- La víctima lo desactiva ella misma, porque el mensaje que acompañaba se lo pidió y la alerta parecía confirmar que «es de verdad una trampa».
El sitio adecuado para bloquear es, por tanto, el servidor, antes de que el archivo sea visible.
Analizar los archivos en el origen
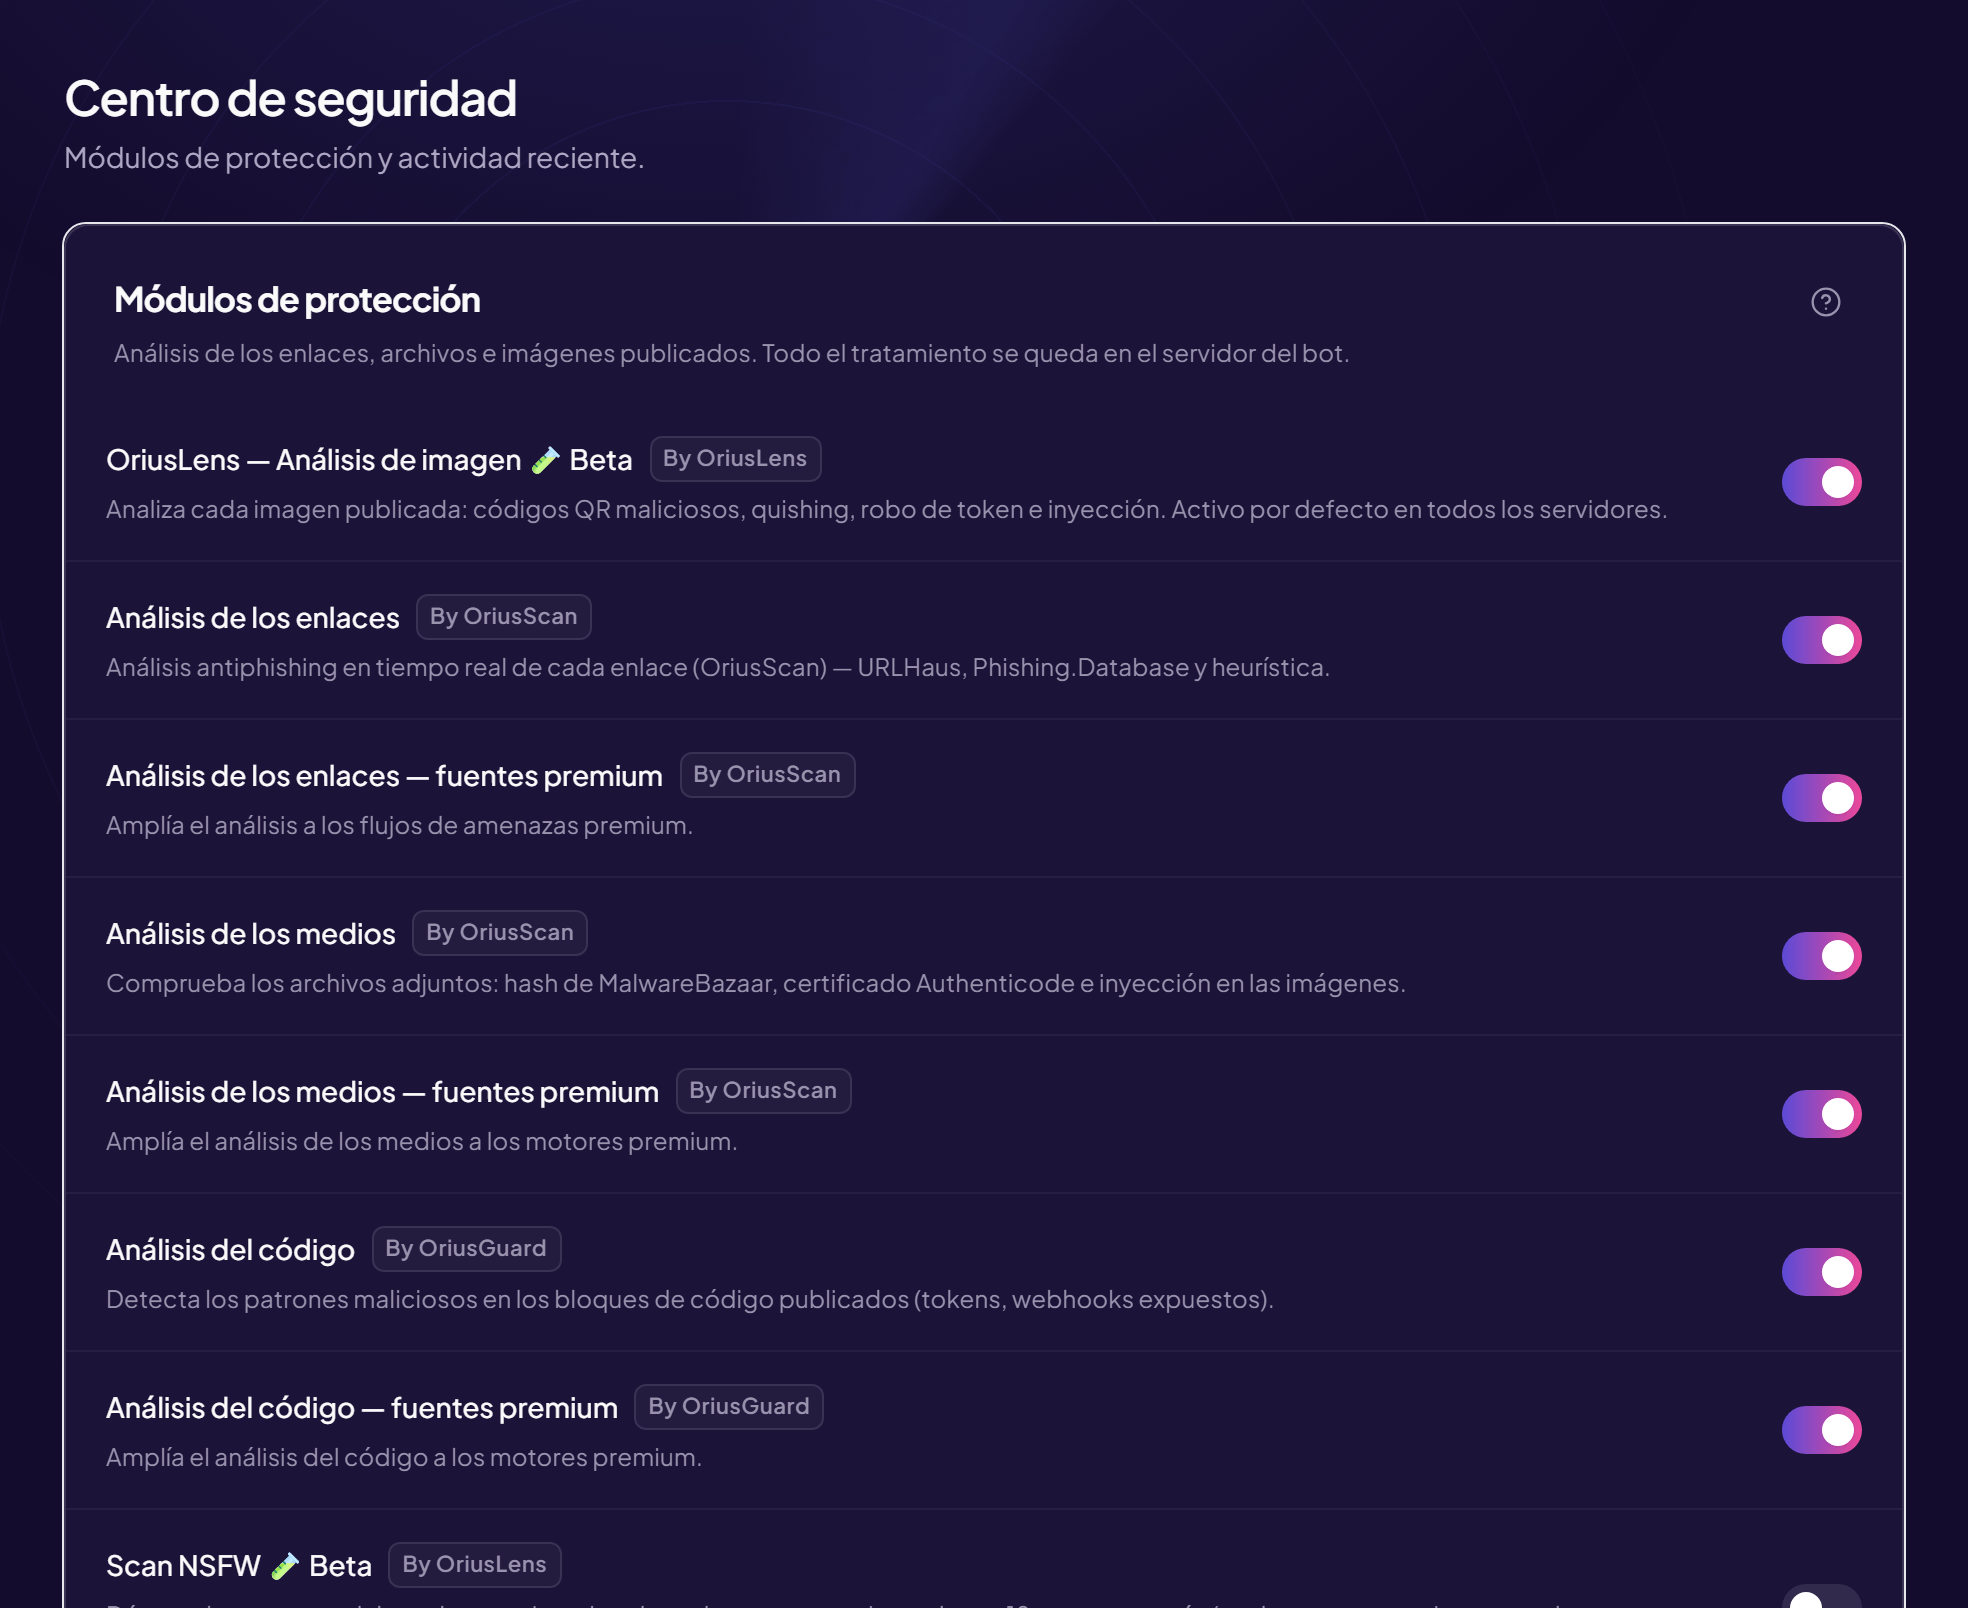
Es el papel de OriusGuard, el módulo de análisis de archivos de OriusBot. Cada adjunto pasa por un embudo: primero las comprobaciones rápidas, las costosas solo si la duda persiste.
- Los archivos comprimidos se abren. Un ZIP se extrae y cada archivo que contiene se analiza por separado. Eso cierra el agujero del «he metido el ejecutable en un ZIP».
- Análisis estático de los ejecutables. Detección de packer, medición de entropía (un archivo cifrado o comprimido se delata por su distribución de bytes), presencia de datos sobrantes tras el final lógico del binario — tres firmas clásicas de un programa que intenta no ser leído.
- Comprobación de huellas. El resumen del archivo se compara con una base de programas maliciosos conocidos, alimentada por fuentes públicas de inteligencia sobre amenazas.
- Huellas compartidas entre servidores. Un archivo reconocido como malicioso en un servidor equipado se bloquea de inmediato en todos los demás. Un atacante que difunde la misma carga en diez servidores solo alcanza uno.
- Motor antivirus por firmas, opcional. ClamAV puede conectarse para una pasada adicional.
Como el resto de módulos de seguridad de OriusBot, el análisis se ejecuta en la infraestructura de Orius: los archivos de tu servidor no se envían a ningún servicio externo.
Los enlaces reciben el mismo trato: redirecciones seguidas hasta el destino real, cotejo con
bases públicas de amenazas y análisis del contenido de la página de llegada cuando hace falta. El
comando /scan permite además comprobar un archivo a demanda, y
/analyser-lien una dirección.
Las reglas de canal que hay que poner
Las herramientas no evitan algunas decisiones estructurales, gratuitas e inmediatas:
- Un solo canal permite adjuntos, si el servidor los necesita. En el resto, quita el permiso «Adjuntar archivos» al rol por defecto.
- Prohíbe los ejecutables explícitamente en el reglamento, y haz que lo aplique el bot en vez de la buena voluntad.
- Nada de adjuntos para las cuentas recientes. Un miembro que entró hace diez minutos no tiene por qué enviar un archivo comprimido.
- Bloquea los mensajes privados entre miembros del servidor: ahí es donde se reparten los archivos que la moderación nunca ve.
- Registra los envíos para poder reconstruir el hilo después: quién envió qué, cuándo, y quién lo descargó.
Después de una infección
- Borra el mensaje y banea al emisor, sin esperar confirmación: el debate viene después.
- Avisa en público, con el nombre exacto del archivo, para que quienes lo descargaron se den a conocer.
- Haz cambiar las contraseñas de los miembros afectados, activa la doble autenticación y, sobre todo, revoca todas las sesiones de Discord — sin eso, el token robado sigue siendo válido.
- Análisis completo de las máquinas afectadas: un grabber viene con frecuencia acompañado de un acceso remoto persistente.
- Revisa los registros del servidor: una cuenta comprometida que tenía permisos quizá ya haya actuado. La guía anti-nuke cubre ese escenario.
Preguntas frecuentes
¿Discord analiza los archivos enviados?
Discord bloquea ciertos tipos de archivo y retira los contenidos denunciados, pero no ejecuta ningún análisis antivirus de los adjuntos publicados en un servidor.
¿Qué es un token grabber?
Un programa que busca el token de autenticación de Discord guardado en el ordenador y lo envía al atacante. Ese token da acceso completo a la cuenta sin contraseña y sin activar la doble autenticación.
¿Un archivo ZIP es peligroso?
El archivo comprimido es inofensivo, pero sirve para ocultar su contenido: la mayoría de los filtros miran la extensión del archivo enviado y se detienen ahí. Hay que abrir el comprimido para analizar lo que transporta.
¿Cómo saber si un archivo es un virus antes de abrirlo?
Sin herramientas, no se puede: el icono, el nombre y el tamaño se falsifican. Las pistas fiables son contextuales — un desconocido que insiste, una beta que exige desactivar el antivirus, un comprimido protegido con contraseña para impedir cualquier análisis.
¿Qué hacer tras ejecutar un token grabber?
Contraseña cambiada, doble autenticación activada, cierre de todas las sesiones para invalidar el token, y después análisis completo de la máquina.
Leer después : Estafas en Discord, Anti-nuke: proteger tu servidor, Checklist de seguridad.