 OriusBotCentro de ajuda
Como proteger meus membros de tokens roubados e de código malicioso?
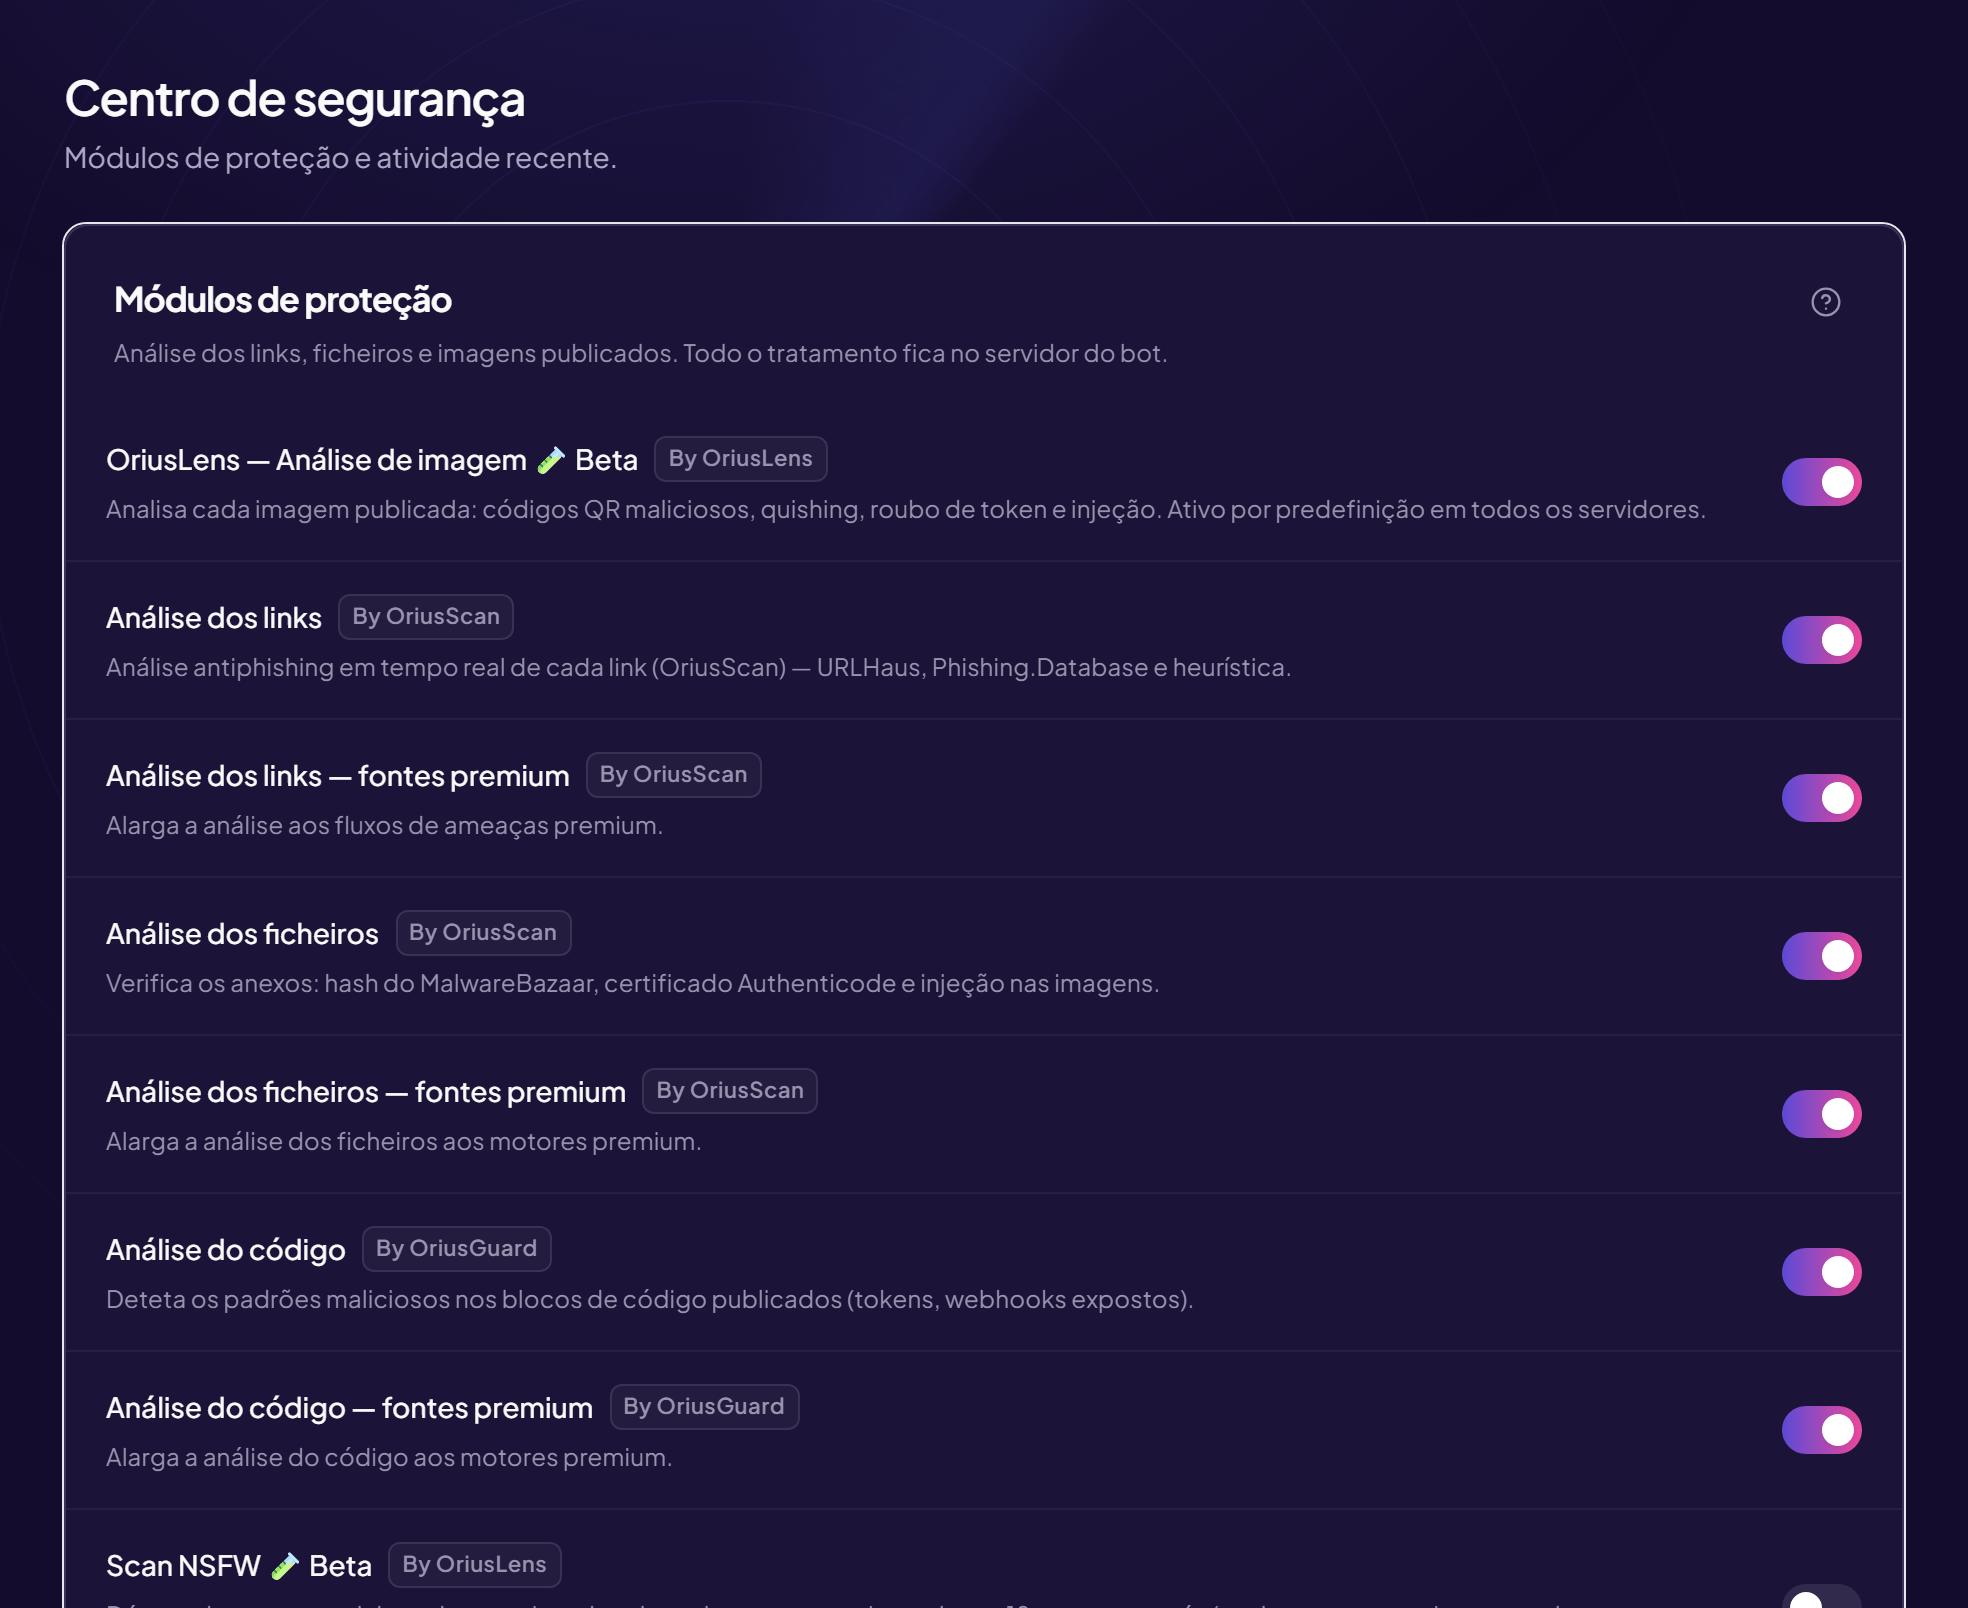
A análise do código examina os blocos de código postados pelos seus membros e detecta o que nunca deveria ser público: tokens de bot, endereços de webhook, código malicioso. Ela é feita pelo OriusBotGuard.
Ativá-la
- Abra a página Segurança Menu da esquerda, seção Proteção e depois Segurança.
- Encontre a linha «Análise do código»
- Ligue o interruptor
- (Opcional) Ligue a linha «fontes ampliadas» logo abaixo, que adiciona mecanismos de análise. Em cinza = não incluída no seu plano.
Se você quiser desligá-la
Abre-se uma janela «Desativar a análise do código?». Ela explica que seus membros ficariam expostos ao roubo de token (token grabber) e a código malicioso escondido nos arquivos e no texto. Clique em Cancelar para manter a proteção, ou em Desativar mesmo assim.
Ajustar o limiar de ameaça
O limiar de ameaça é uma nota de perigo de 10 a 100. A partir dessa nota, um arquivo ou um código é bloqueado.
- Mais baixo = mais rigoroso, mas mais bloqueios indevidos (falsos positivos).
- Mais alto = menos bloqueios indevidos, mas mais código duvidoso passa.
- Valor original: 50.
- Procure o cartão «Estado dos módulos» O ajuste fica bem embaixo, com o nome Limiar de ameaça (OriusBotGuard).
- Digite um número entre 10 e 100 O campo fica à direita. Ele é salvo sozinho.
Perguntas frequentes
Um membro postou um exemplo de código e ele foi bloqueado
O limiar talvez esteja baixo demais. Aumente de 10 em 10 e teste de novo.
Um token de bot foi publicado por engano
Mesmo que a mensagem seja apagada, considere o token comprometido: gere um novo imediatamente no portal de desenvolvedores do Discord.
Ainda com problemas?
Fale com o suporte indicando o título desta ficha, o passo em que ficou bloqueado e o que vê no tela.
Falar com o suporte Mais fichas: ProteçãoÚltima verificação: 13 de novembro de 2026.