Guia · 28 de julho de 2026 · 6 min de leitura
Burlas no Discord: reconhecer e bloquear os falsos Nitro e sorteios
As burlas no Discord já não parecem ligações duvidosas: são imagens cuidadas, códigos QR, mensagens privadas de um amigo cuja conta acabou de ser roubada. Eis as cinco formas que circulam, como reconhecê-las, e como bloqueá-las antes do primeiro clique.
Índice
Porque o Discord é um alvo ideal
Três razões, e acumulam-se. Primeiro, uma conta Discord tem valor: dá acesso a servidores privados, a históricos de conversa, por vezes a uma subscrição paga, e sobretudo permite burlar os contactos da vítima fazendo-se passar por ela.
Segundo, a confiança é alta. Uma mensagem que chega de um amigo de há dois anos não levanta suspeitas, mesmo quando esse amigo escreve de repente num português estranho para oferecer uma prenda.
Terceiro, a população é jovem. As comunidades de jogos, cripto e NFT concentram utilizadores habituados a clicar depressa em ofertas limitadas no tempo — exatamente o reflexo que a burla explora.
As cinco burlas mais comuns
1. O falso Nitro
A mais espalhada. Uma mensagem anuncia uma subscrição Nitro grátis, com uma ligação para uma página
que reproduz fielmente o ecrã de acesso do Discord. A palavra-passe escrita vai direta para o
atacante. O domínio imita o original: discord-nitro.com,
dlscord.gift, discordapp-gift.ru.
O Discord nunca ofereceu Nitro por mensagem privada, nem através de um bot, nem por um site terceiro. Sem exceção.
2. O falso sorteio
Um concurso anuncia um prémio desejável — uma placa gráfica, uma chave de jogo, criptomoedas. Para participar é preciso «verificar a carteira» ou «ligar a conta». O visual é muitas vezes uma imagem cuidada, com o logótipo de uma marca real, o que lhe dá uma credibilidade que uma simples ligação não teria.
3. O código QR armadilhado (quishing)
Um código QR é publicado num canal, apresentado como um acesso rápido, a entrada num canal reservado ou uma recompensa. Lê-lo com a aplicação do Discord valida um início de sessão no dispositivo do atacante. Não é pedida palavra-passe nenhuma, não salta nenhum alerta: a vítima autorizou o acesso ela própria.
É a técnica que mais cresce, precisamente porque nenhum filtro clássico descodifica o conteúdo de uma imagem para verificar aonde leva o QR.
4. O falso membro da equipa
Uma conta adota a alcunha e o avatar de um moderador do servidor, muitas vezes com uma letra
substituída por um carácter visualmente idêntico (um l maiúsculo em vez de um
I, um 0 em vez de um O). Contacta os membros em privado por
um «problema de verificação» que exige um código ou uma captura de ecrã.
5. O falso apoio técnico
Variante da anterior, aplicada às marcas: falso apoio da Steam, falso apoio de um jogo, falso apoio de uma plataforma de troca. O pretexto é sempre uma conta «suspensa» que é preciso desbloquear com urgência. A urgência é o coração do mecanismo: impede de pensar.
Os sinais que denunciam uma burla
- Uma prenda não pedida. Ninguém oferece espontaneamente algo de valor a um desconhecido.
- Uma urgência artificial. «Só restam 3 lugares», «expira em 10 minutos».
- Um domínio quase certo. Lê sempre a ligação carácter a carácter até à primeira barra.
- Um pedido de início de sessão. Nenhum serviço legítimo pede para voltar a entrar a partir de uma ligação recebida por mensagem privada.
- Um amigo que escreve de outra forma. Mudança de tom, erros invulgares, mensagem copiada e colada: a conta está provavelmente roubada.
- Um código QR. No Discord não há praticamente nenhuma razão legítima para ler um que venha de um canal público.
Porque os filtros de ligações já não chegam
A maioria dos bots de moderação analisa o texto da mensagem: compara os URL com uma lista de domínios conhecidos como maliciosos. Essa abordagem tem dois buracos enormes.
O primeiro: os domínios são descartáveis. Um domínio de phishing vive umas horas. Quando entra numa lista pública, a campanha já passou para o seguinte.
O segundo, mais grave: a burla moderna está na imagem. Uma captura de ecrã de um falso sorteio, com o endereço escrito em grande no visual, não contém nenhuma ligação clicável. A mensagem só tem três palavras anódinas. Um filtro de texto não vê rigorosamente nada.
Bloquear automaticamente as burlas
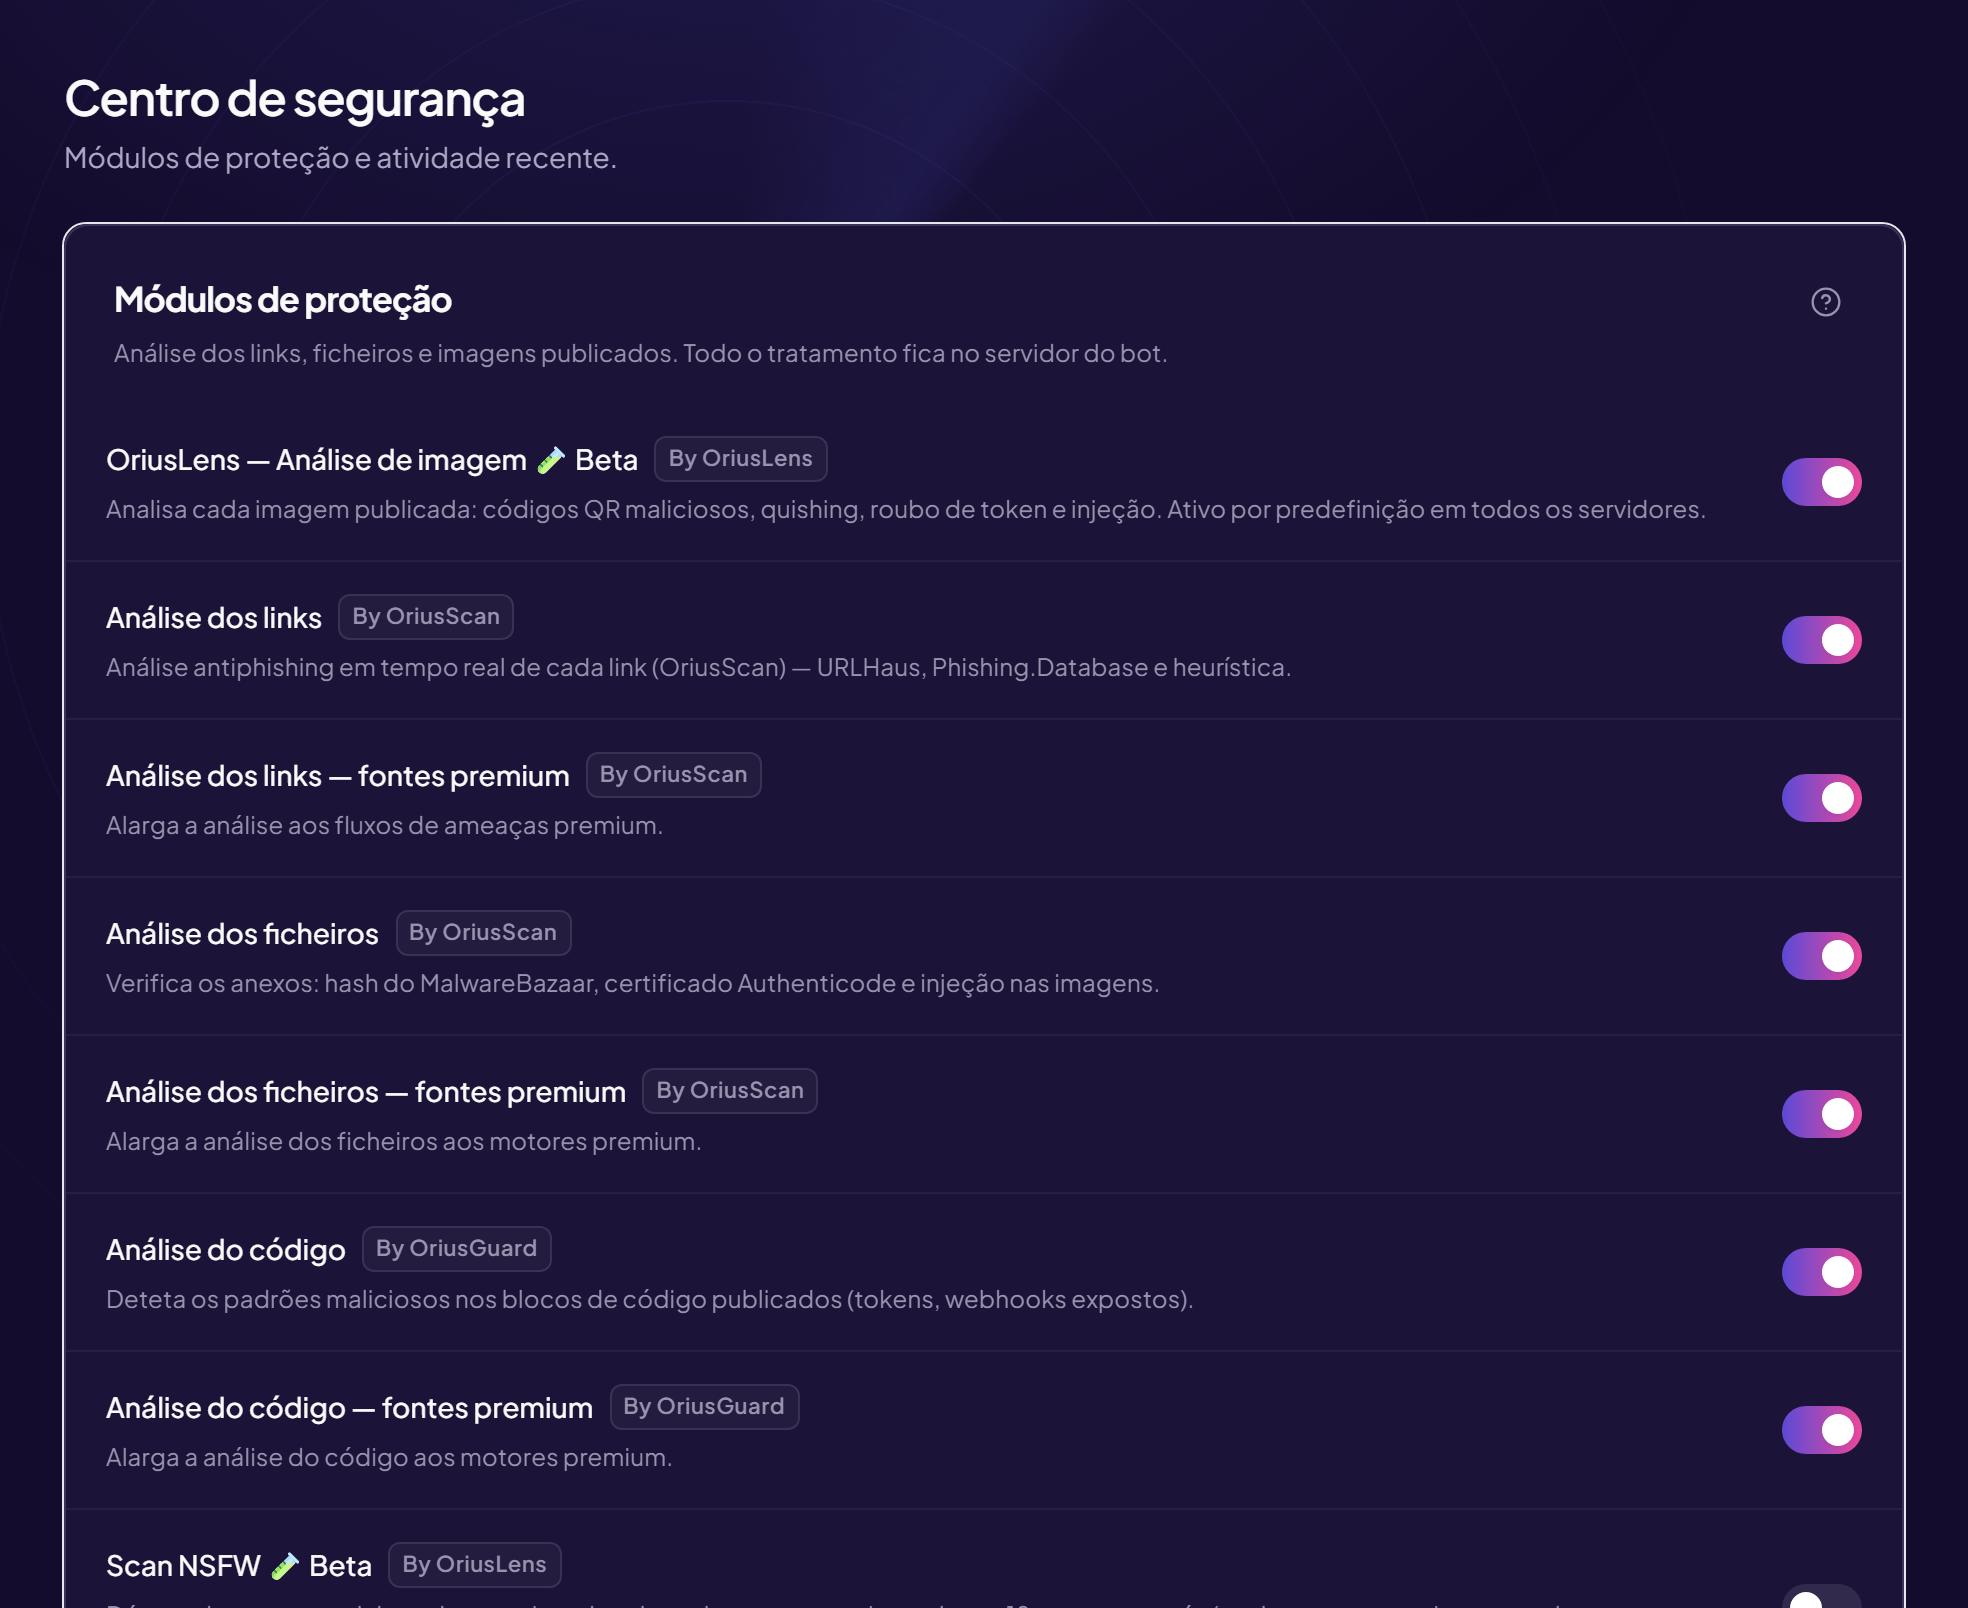
É o problema que o OriusLens, o módulo de análise de imagens do OriusBot, resolve. Cada imagem publicada é examinada por quatro vetores independentes cujos resultados se combinam:
- Impressão percetual — uma imagem de burla já identificada é reconhecida mesmo cortada, recomprimida ou ligeiramente alterada. É isso que quebra a reutilização de um mesmo visual de campanha em campanha.
- Leitura do texto incrustado (OCR) — o endereço escrito na imagem é extraído e depois analisado como uma ligação normal, incluindo em capturas de fundo escuro onde muitos motores falham.
- Descodificação dos códigos QR — o QR é descodificado e o destino verificado. Um QR que leva a uma página de acesso do Discord é bloqueado de imediato.
- Análise comportamental — uma conta que chegou há doze minutos e publica a mesma imagem em quatro canais não tem o perfil de um membro comum.
Ponto importante: a análise corre localmente na infraestrutura da Orius. Nenhuma imagem do teu servidor é enviada a um fornecedor de IA terceiro, nem guardada para treinar um modelo comercial.
A equipa do servidor pode assinalar um falso positivo com um único clique sob o alerta. A correção alimenta o modelo e beneficia todos os servidores equipados: uma burla bloqueada algures protege os outros antes de a verem passar.
Esta camada completa-se com outras duas: a análise dos ficheiros anexados, tratada no guia sobre os ficheiros maliciosos no Discord, e a verificação à entrada, detalhada no guia sobre captcha e verificação dos novos membros.
As definições do Discord a não esquecer
Nenhum bot substitui duas definições nativas, gratuitas e imediatas:
- Bloquear as mensagens privadas entre membros do servidor (Definições do servidor › Moderação). Corta o canal principal dos burlões.
- Retirar o direito de enviar imagens e ligações aos membros não verificados, ou às contas que entraram há menos de vinte e quatro horas.
Reagir quando um membro caiu
Por ordem, e depressa:
- Mudar a palavra-passe da conta em causa.
- Ativar a dupla autenticação se ainda não estivesse.
- Terminar todas as sessões nas definições do Discord. É o passo que se esquece, e o único que invalida o token roubado: sem ele, o atacante mantém o acesso apesar da nova palavra-passe.
- Retirar-lhe temporariamente os cargos com privilégios se os tinha, enquanto se verifica.
- Avisar o servidor. As mensagens saídas da conta chegaram aos contactos dele; dizê-lo em público limita a propagação muito mais do que o silêncio embaraçado.
- Apagar as mensagens enviadas durante o comprometimento, e verificar os registos para saber o que mais a conta fez.
Perguntas frequentes
Como reconhecer uma burla de falso Nitro no Discord?
O Discord nunca oferece Nitro por mensagem privada nem através de um bot. Uma oferta de Nitro grátis
que pede para iniciar sessão num site é sempre uma tentativa de roubo de conta. A ligação imita
discord.com com uma letra trocada, um hífen acrescentado ou uma extensão diferente.
O que é um código QR armadilhado?
Um código QR publicado num canal, apresentado como um acesso rápido ou uma recompensa. Lê-lo com a aplicação do Discord valida um início de sessão no dispositivo do atacante, que assume o controlo da conta sem nunca ter tido a palavra-passe.
Um filtro de ligações chega?
Não. A maioria das burlas atuais chega em imagem, com o endereço escrito no visual. Um filtro que só lê o texto da mensagem não vê nada.
O que fazer se roubaram a conta a um membro?
Palavra-passe mudada, dupla autenticação ativada, e depois terminar todas as sessões — este último passo invalida o token roubado. Retirar-lhe os cargos com privilégios enquanto se verifica.
Como impedir as burlas por mensagem privada?
Bloqueando as mensagens privadas entre membros do servidor, nas definições de privacidade. É a definição mais eficaz e a mais subaproveitada.
Ler a seguir : Ficheiros maliciosos no Discord, Checklist de segurança, Proteger o servidor dos raids.