Guia · 28 de julho de 2026 · 5 min de leitura
Captcha no Discord: verificar os novos membros sem os afugentar
A porta de entrada é o sítio mais barato para travar um problema. Este guia passa em revista os métodos de verificação, as definições que funcionam, e os erros clássicos que custam membros legítimos.
Índice
Porquê verificar à entrada
Todos os ataques descritos nos nossos outros guias — raids, burlas, spam publicitário — começam pela mesma coisa: contas que entram. Filtrar à entrada trata, portanto, a causa em vez dos sintomas.
O interesse é sobretudo económico, do ponto de vista do atacante. Fazer entrar cem contas automatizadas não custa nada. Fazê-las resolver cem desafios custa tempo, ou dinheiro se for preciso passar por um serviço de resolução. A maioria das campanhas pára aí, simplesmente porque o alvo seguinte é mais fácil.
Os níveis de verificação do Discord
A ativar primeiro, é gratuito e imediato (Definições do servidor › Moderação):
| Nível | Exigência | Quando usar |
|---|---|---|
| Baixo | Endereço de e-mail verificado | Mínimo absoluto |
| Médio | Conta Discord com mais de 5 minutos | Definição por omissão razoável |
| Elevado | Membro do servidor há mais de 10 minutos | Servidor exposto |
| O mais elevado | Número de telefone verificado | Só durante um ataque |
O nível «o mais elevado» é eficaz mas caro: muitos utilizadores recusam, e com razão, associar um número de telefone. A reservar para os períodos de crise.
Estes níveis abrandam uma chegada em massa, mas não a contam e não reagem sozinhos. Não substituem uma verificação ativa.
Os três métodos de verificação
1. O regulamento a aceitar
Uma mensagem de acolhimento com um botão «Aceito» que atribui o cargo de acesso. Simples, sem atrito, e útil juridicamente: já não se pode alegar não ter lido. Mas um clique automatiza-se sem esforço: não é uma proteção, é um contrato.
2. O captcha
Um desafio que um humano resolve e que um script não resolve de forma fiável. É a melhor relação entre eficácia e incómodo: cinco segundos para o membro, um obstáculo real para a automatização.
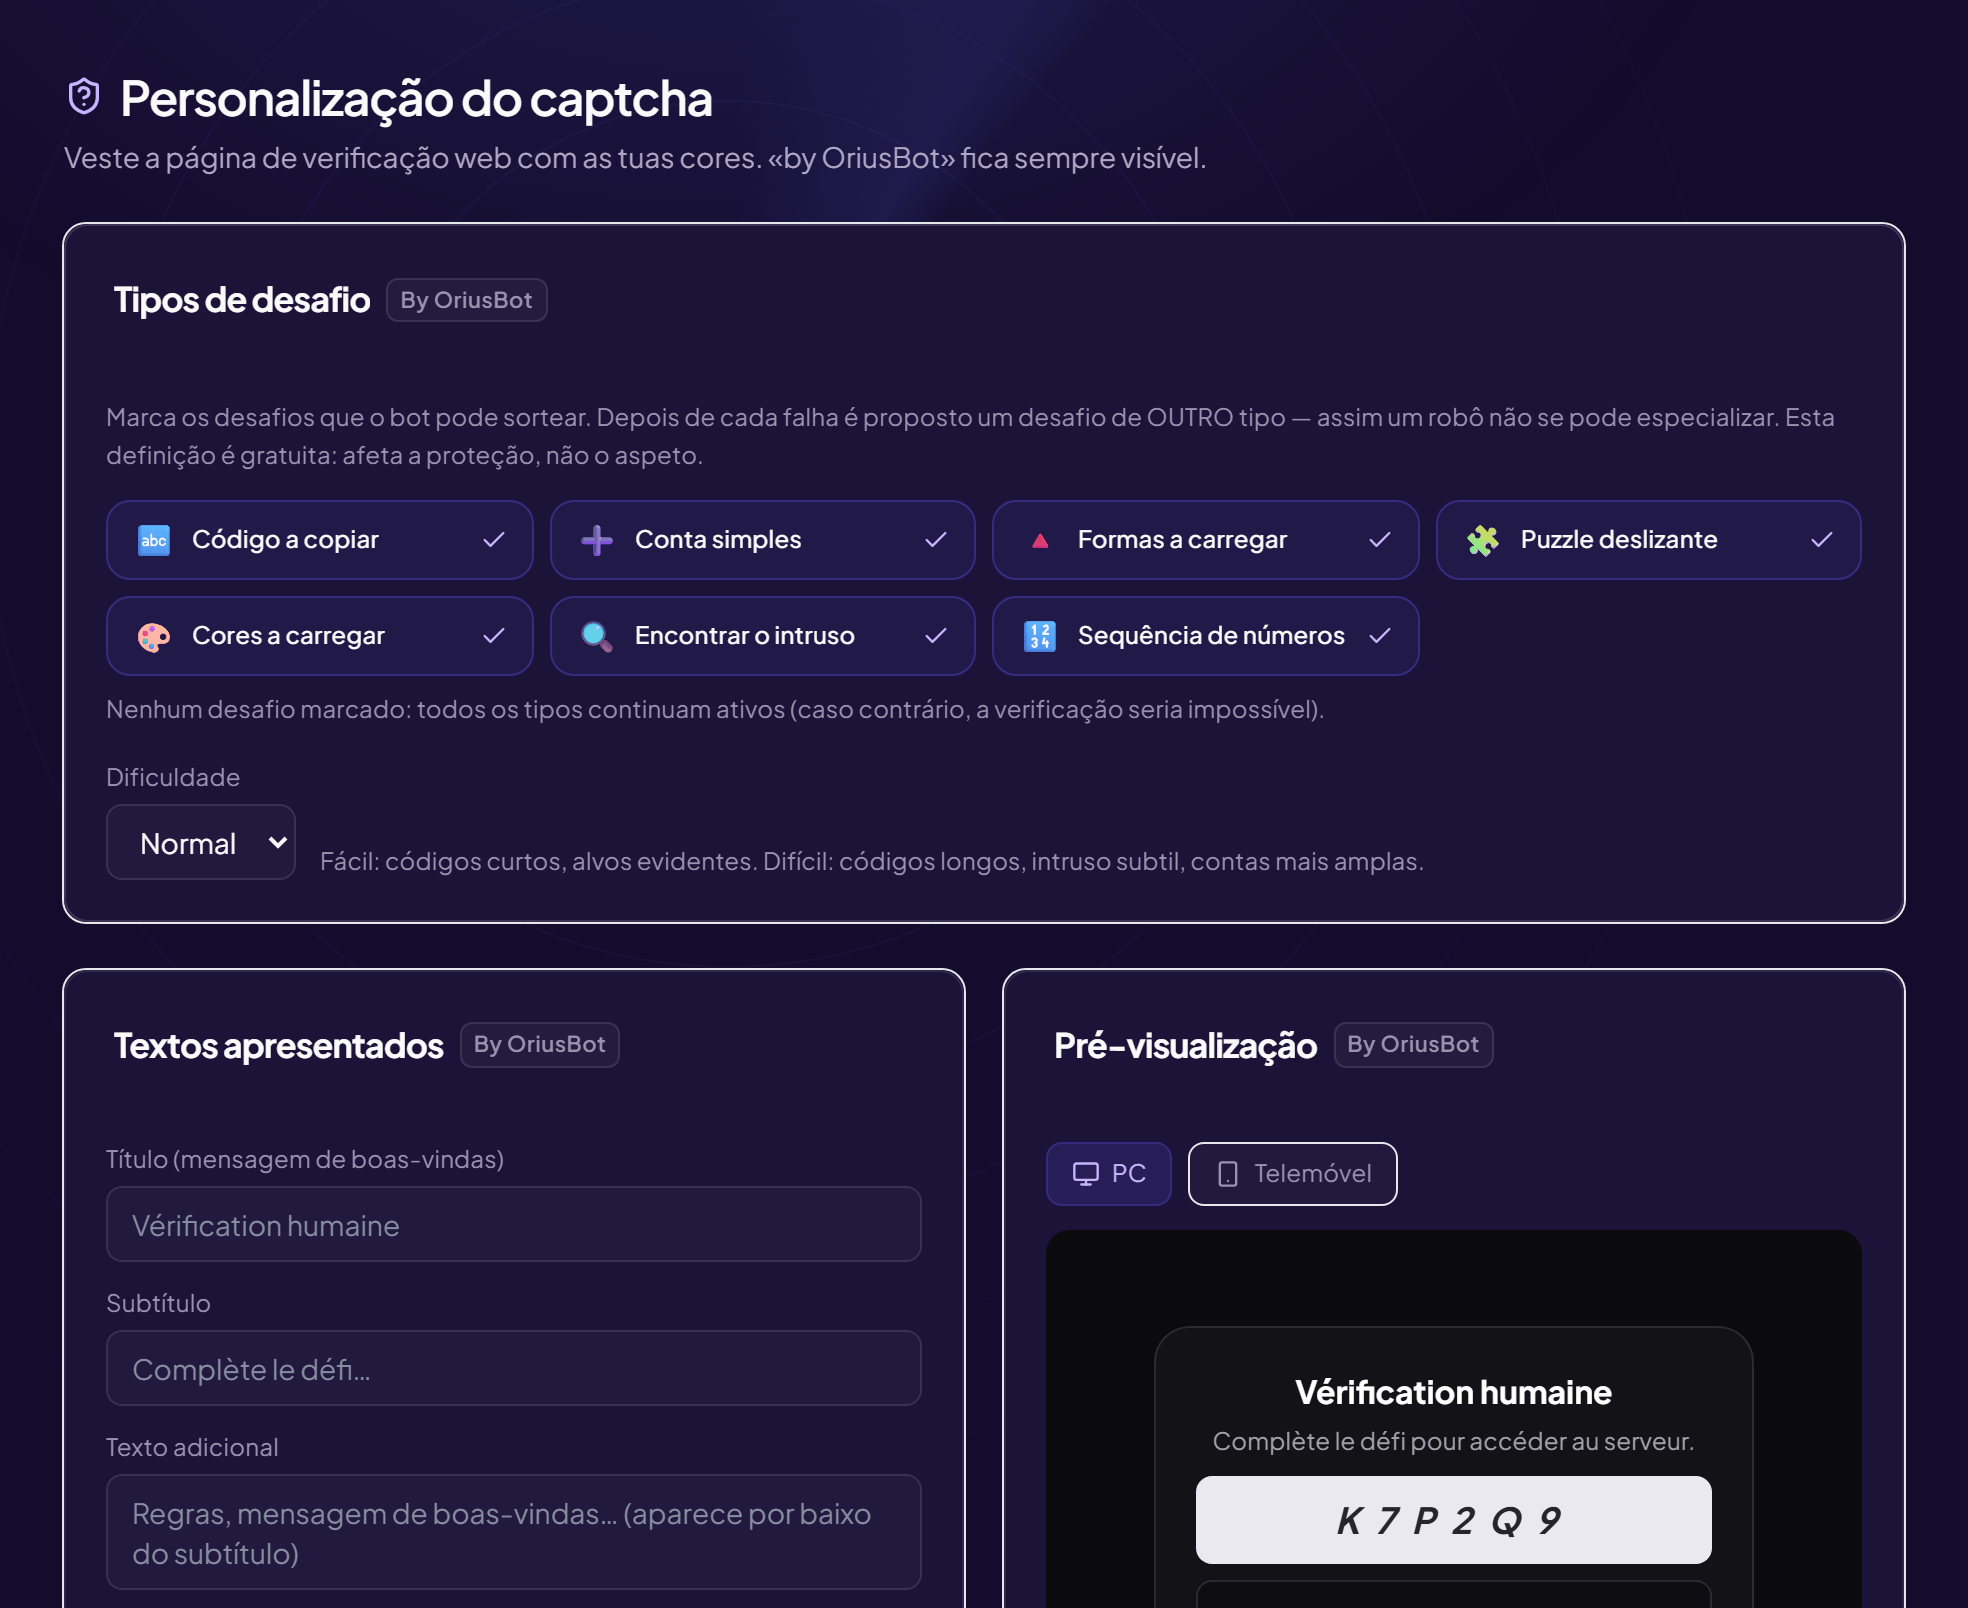
No OriusBot, a verificação é de acesso livre para todos os servidores. Propõe vários formatos de desafio — código a copiar, cálculo simples, reconhecimento de formas, montagem — sorteados ao acaso, com um novo desafio a cada falha em vez da mesma imagem repetida. Duas definições contam: o prazo concedido e o número de tentativas antes da expulsão.
3. As perguntas personalizadas
«Como conheceste o servidor?», «qual é o teu jogo principal?». Excelente filtro qualitativo, péssimo filtro quantitativo: é preciso alguém para ler. A reservar às comunidades fechadas, onde a seleção é justamente o objetivo.
Contas descartáveis e VPN
Dois sinais valem a pena aproveitar à chegada.
A idade da conta. É o melhor sinal disponível, e o mais barato. As contas de ataque são criadas em lote mesmo antes da operação. Um limiar de sete dias afasta o essencial sem bloquear os verdadeiros recém-chegados. Trinta dias defende-se num servidor atacado com regularidade, assumindo que se recusam membros legítimos que descobrem o Discord.
A VPN. Cuidado com o reflexo de bloquear tudo: muitos utilizadores legítimos usam uma permanentemente, e alguns vivem em países onde é necessária. Uma VPN sozinha não prova nada. Em contrapartida, VPN + conta criada no próprio dia + sem avatar é um conjunto de indícios que justifica uma verificação reforçada — não uma recusa seca.
No OriusBot, os endereços IP usados nessa deteção são guardados em resumo criptográfico, nunca em claro, e não servem para mais nada.
A usurpação, um caso à parte
Uma conta pode passar o captcha e continuar perigosa: é a que copia a alcunha e o avatar de um moderador para contactar os membros em privado. O OriusBot analisa o perfil logo à chegada: caracteres visualmente idênticos substituídos, escrita com algarismos, palavras-chave de burla na alcunha. A conta suspeita fica em quarentena antes da primeira mensagem, com possibilidade de recurso caso se trate de uma coincidência.
Só dar os cargos depois da validação
É o ponto que muitos servidores falham, e anula todo o resto. Se o cargo automático se aplicar à chegada, uma conta de spam obtém acesso aos canais antes mesmo de ter visto o captcha. A verificação deixa então de servir para alguma coisa.
A sequência certa:
- O membro chega sem cargo nenhum;
- Só vê um canal de verificação, e mais nada;
- Passa o desafio;
- Só então os cargos são atribuídos, e a mensagem de boas-vindas é publicada.
Este último pormenor tem importância: anunciar um membro que nunca validou equivale a encher o canal de acolhimento com mensagens de contas que nunca entraram. No OriusBot, tanto o cargo automático como a mensagem de boas-vindas podem ser condicionados à validação do captcha.
Cinco erros que afugentam
- Nenhum canal visível antes da validação. Um membro bloqueado não consegue avisar ninguém. Deixa um canal de ajuda acessível sem cargo.
- Não explicar. «Verifica-te» sem dizer porquê nem como. Bastam duas frases: porque está ali, quanto tempo demora.
- Um prazo demasiado curto. No telemóvel, abrir a mensagem, ler, resolver, voltar: conta com folga. Dois a cinco minutos.
- Uma só tentativa. Um humano engana-se. Três tentativas é um bom equilíbrio; uma só castiga as pessoas honestas.
- Empilhar verificações. Captcha, mais regulamento, mais perguntas, mais validação manual: ninguém chega ao fim. Escolhe um método principal.
Perguntas frequentes
Um captcha é mesmo útil?
Sim, assim que o servidor é público. Cinco segundos para um humano, um obstáculo real para a automatização que permite fazer entrar cem contas de uma vez.
O captcha afugenta?
Um captcha bem afinado não afugenta ninguém. O que afugenta: um desafio ilegível, uma falha em ciclo sem explicação, uma verificação cuja finalidade não se percebe.
É preciso bloquear as VPN?
Não sistematicamente: muitos utilizadores legítimos usam uma. VPN combinada com uma conta do próprio dia é um sinal forte que justifica uma verificação reforçada, não uma recusa.
Como dar os cargos depois da verificação?
Condicionando o cargo automático à validação: chegada sem cargo, um só canal visível, cargos atribuídos depois de o desafio ser superado.
Que idade mínima de conta?
Sete dias afastam o essencial das contas de ataque. Trinta dias defende-se num servidor atacado com regularidade, assumindo que se recusam membros legítimos.
Ler a seguir : Proteger o servidor dos raids, Moderação automática, Checklist de segurança.