 OriusBotCentro de ayuda
¿Cómo activar la doble autenticación (2FA) en el CRM?
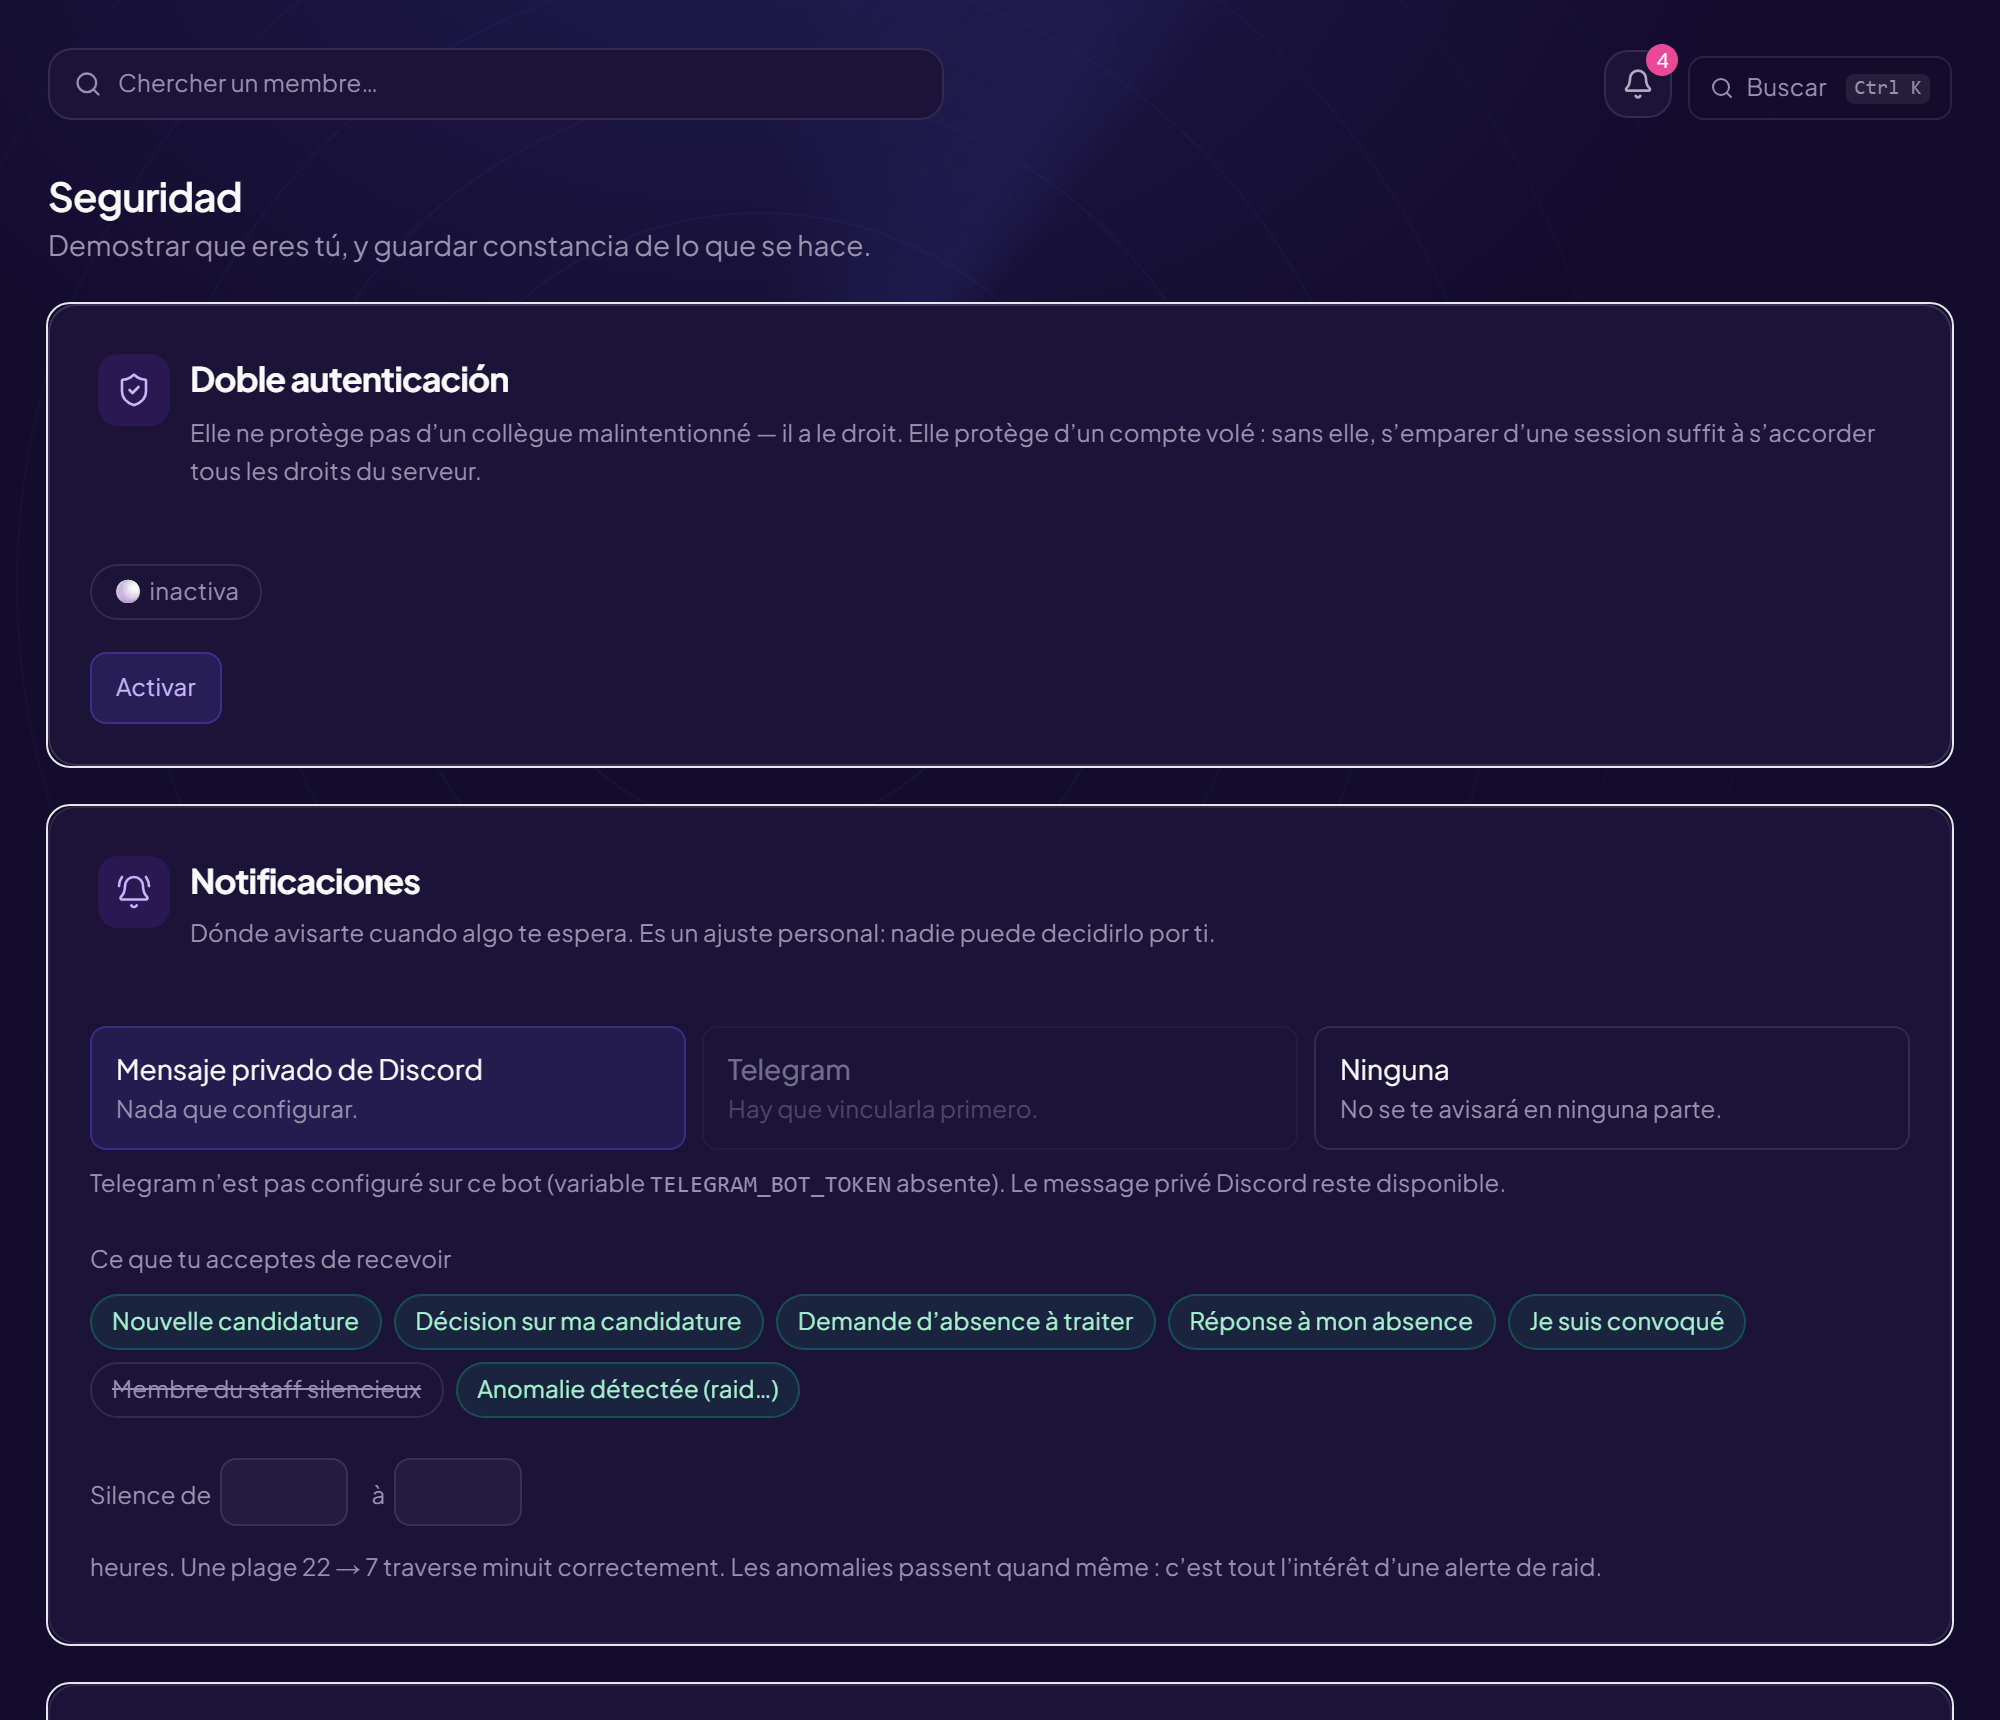
La doble autenticación protege tu cuenta frente al robo de sesión. No te protege de un compañero malintencionado (tiene derecho a estar ahí): sin ella, bastaría con apoderarse de una sesión para concederse todos los derechos del servidor.
Activarla
- Abre la página Seguridad Menú Seguridad del CRM, tarjeta Doble autenticación (estado inactiva).
- Haz clic en «Activar»
- Escanea el código con tu aplicación Google Authenticator, Aegis, 1Password o equivalente. ¿No puedes escanear? «Introduce esta clave a mano».
- Escribe el «Código de seis cifras» que muestra la aplicación Este código verifica que la aplicación ha registrado bien la clave. Sin este paso, se activaría una protección sobre un secreto que quizá nunca escaneaste, y te quedarías fuera.
- Anota tus códigos de respaldo Consulta más abajo. Luego haz clic en «Los he anotado en un lugar distinto de este navegador» y en Terminar.
Los códigos de respaldo
La página indica cuántos códigos te quedan. Cuando usas uno: «Código de respaldo usado: te quedan N».
Confirmar tu identidad
Para una acción sensible, el CRM pide «Confirma tu identidad»: escribe el código de seis cifras (o un código de respaldo). La identidad confirmada es válida durante quince minutos; después hay que repetirlo. Botón: Confirmar mi identidad.
Retirar la 2FA
Botón Retirar la 2FA y luego Quitar, tras introducir un código válido: no se retira una protección sin demostrar que eres quien la puso. Si el servidor la exige, ya no podrás modificar los derechos ni los ajustes sin ella.
¿Sigues bloqueado?
Contacta con el soporte indicando el título de esta ficha, el paso en el que te has bloqueado y lo que ves en pantalla.
Contactar con el soporte Más fichas: Seguridad de la cuentaÚltima comprobación: 13 de noviembre de 2026.