 OriusBotCentre d’aide
Comment activer la double authentification (2FA) dans le CRM ?
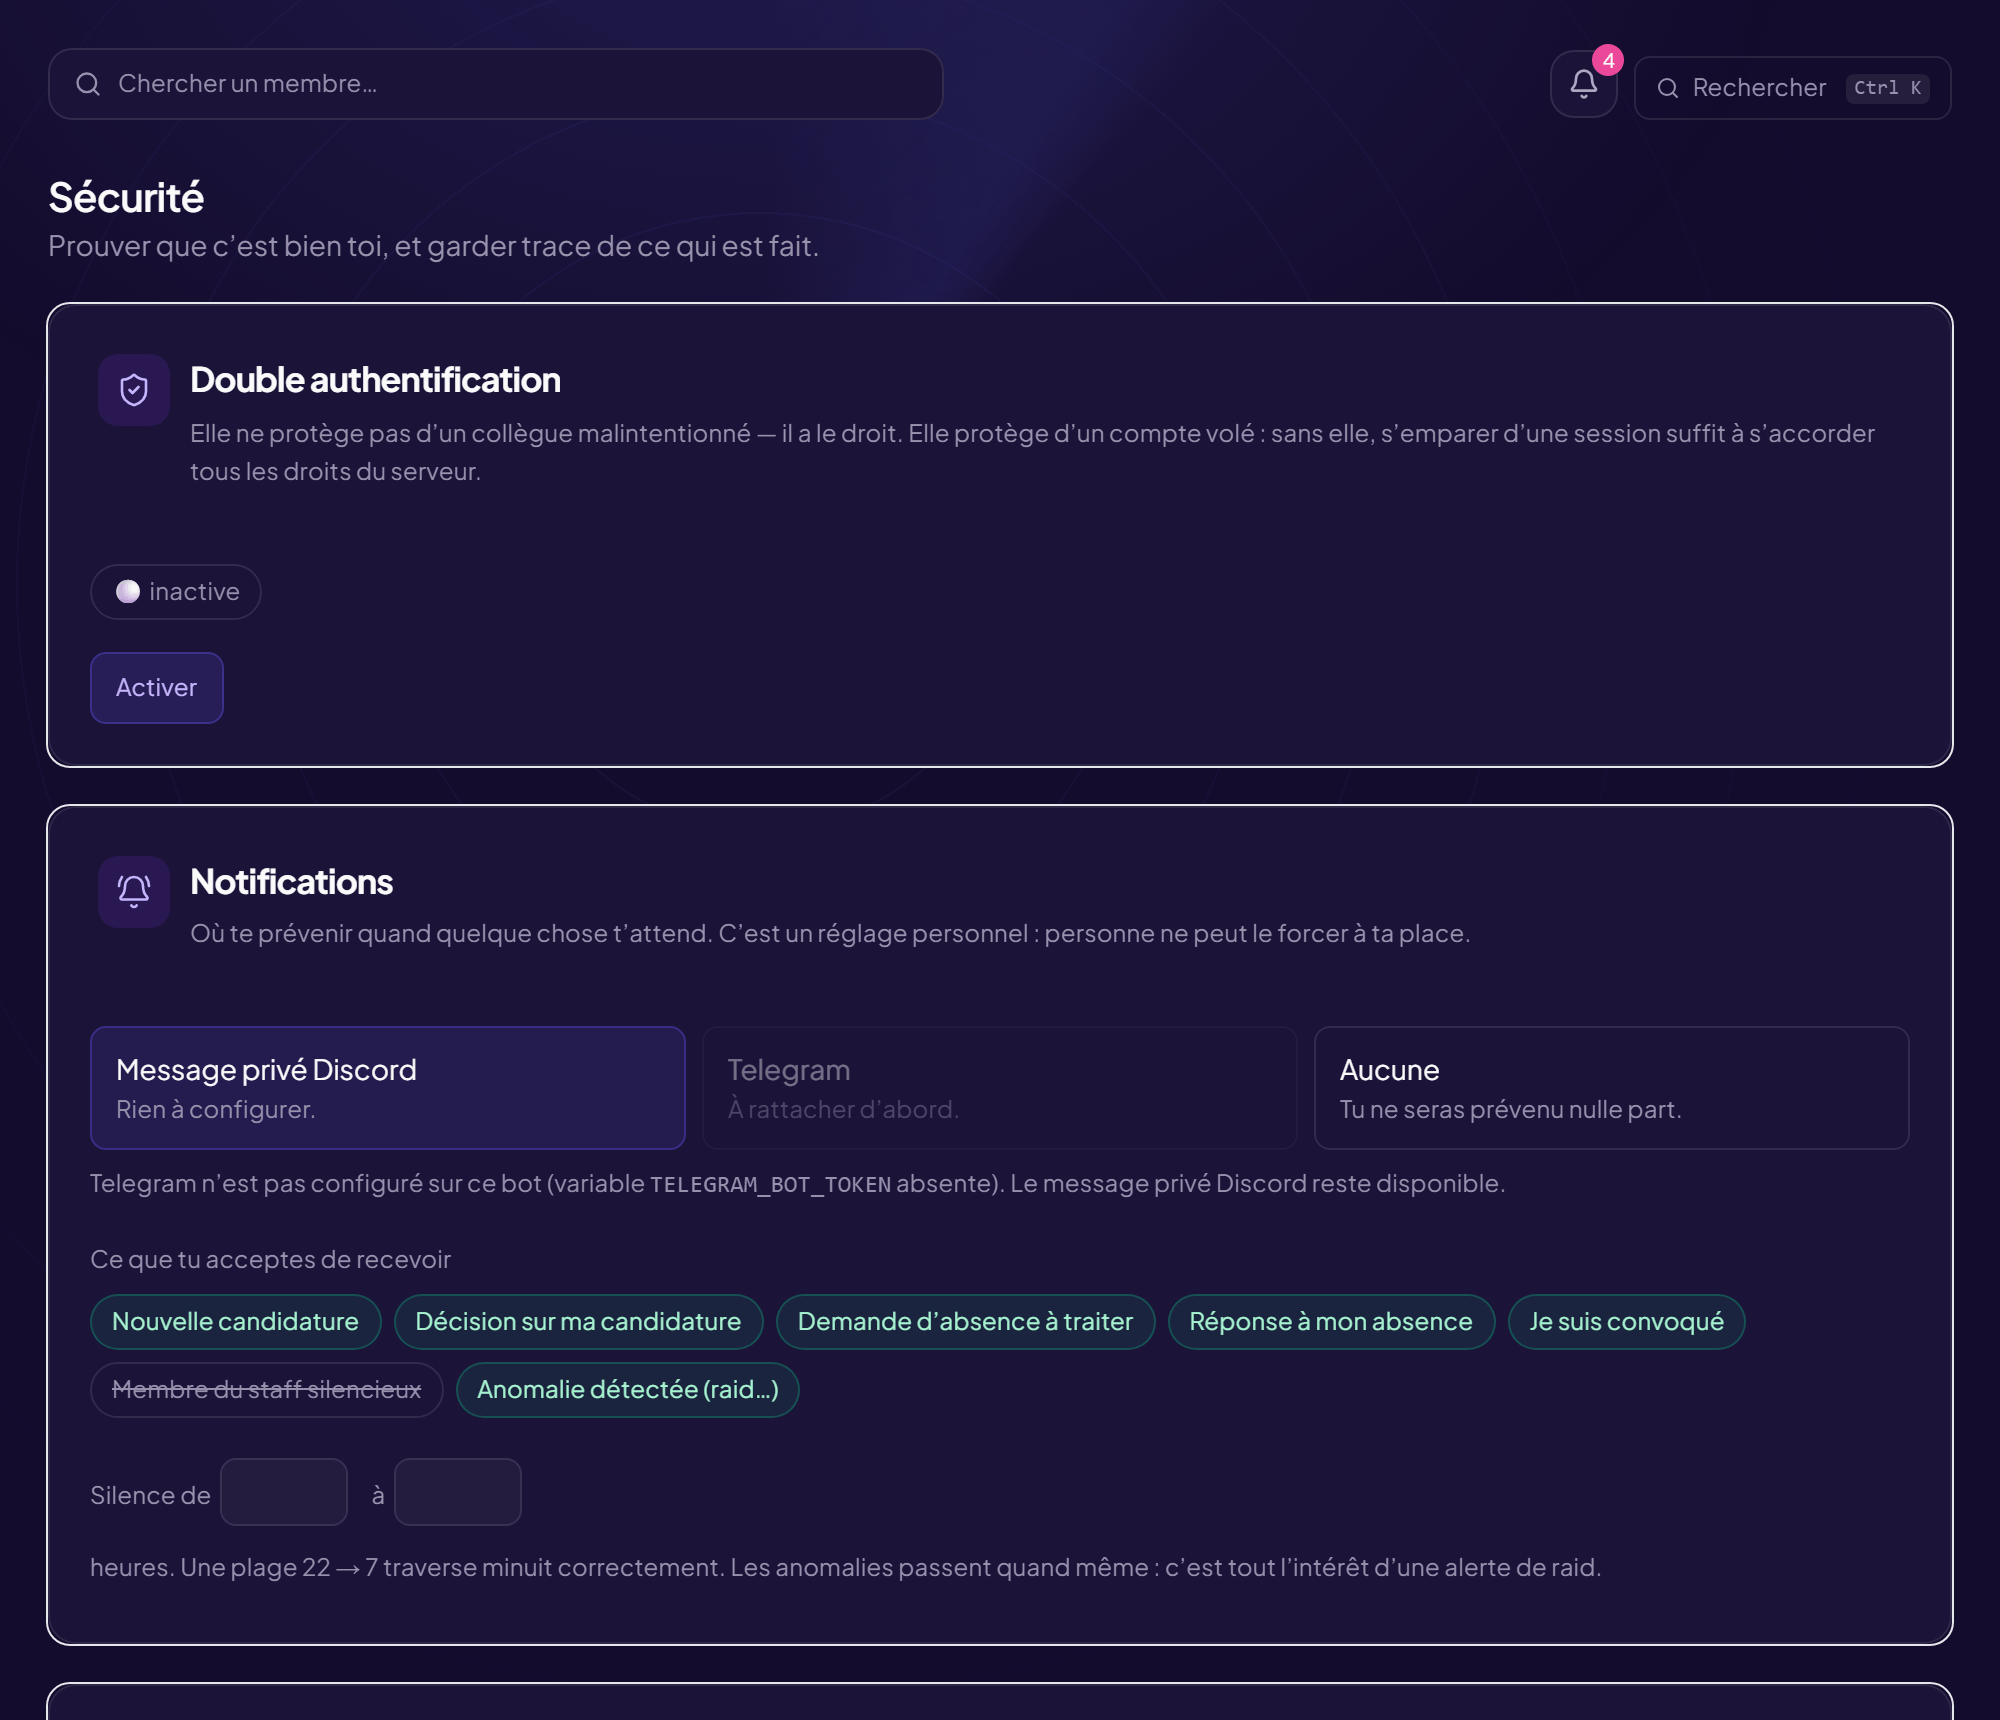
La double authentification protège votre compte d’un vol de session. Elle ne protège pas d’un collègue malintentionné (il a le droit d’être là) : sans elle, s’emparer d’une session suffirait à s’accorder tous les droits du serveur.
L’activer
- Ouvrez la page Sécurité Menu Sécurité du CRM, carte Double authentification (état inactive).
- Cliquez sur « Activer »
- Scannez le code avec votre application Google Authenticator, Aegis, 1Password ou équivalent. Impossible de scanner ? « Saisis cette clé à la main ».
- Tapez le « Code à six chiffres » affiché par l’application Ce code vérifie que l’application a bien enregistré la clé. Sans cette étape, on activerait une protection sur un secret que vous n’avez peut-être jamais scanné, et vous resteriez dehors.
- Notez vos codes de secours Voir ci-dessous. Puis cliquez sur « Je les ai notés ailleurs que dans ce navigateur » et Terminer.
Les codes de secours
La page indique combien de codes il vous reste. Quand vous en utilisez un : « Code de secours utilisé — il t’en reste N ».
Confirmer son identité
Pour une action sensible, le CRM demande « Confirme ton identité » : tapez le code à six chiffres (ou un code de secours). L’identité confirmée est valable quinze minutes, puis il faut recommencer. Bouton : Confirmer mon identité.
Retirer la 2FA
Bouton Retirer la 2FA puis Retirer, après avoir saisi un code valide : on ne retire pas une protection sans prouver qu’on est celui qui l’a posée. Si le serveur l’exige, vous ne pourrez plus modifier les droits ni les réglages sans elle.
Toujours bloqué ?
Contactez le support en indiquant le titre de cette fiche, l’étape où vous êtes bloqué et ce que vous voyez à l’écran.
Contacter le support Autres fiches : Sécurité du compteDernière vérification : 13 novembre 2026.