 OriusBotCentro de ajuda
Como ativar a autenticação em dois fatores (2FA) no CRM?
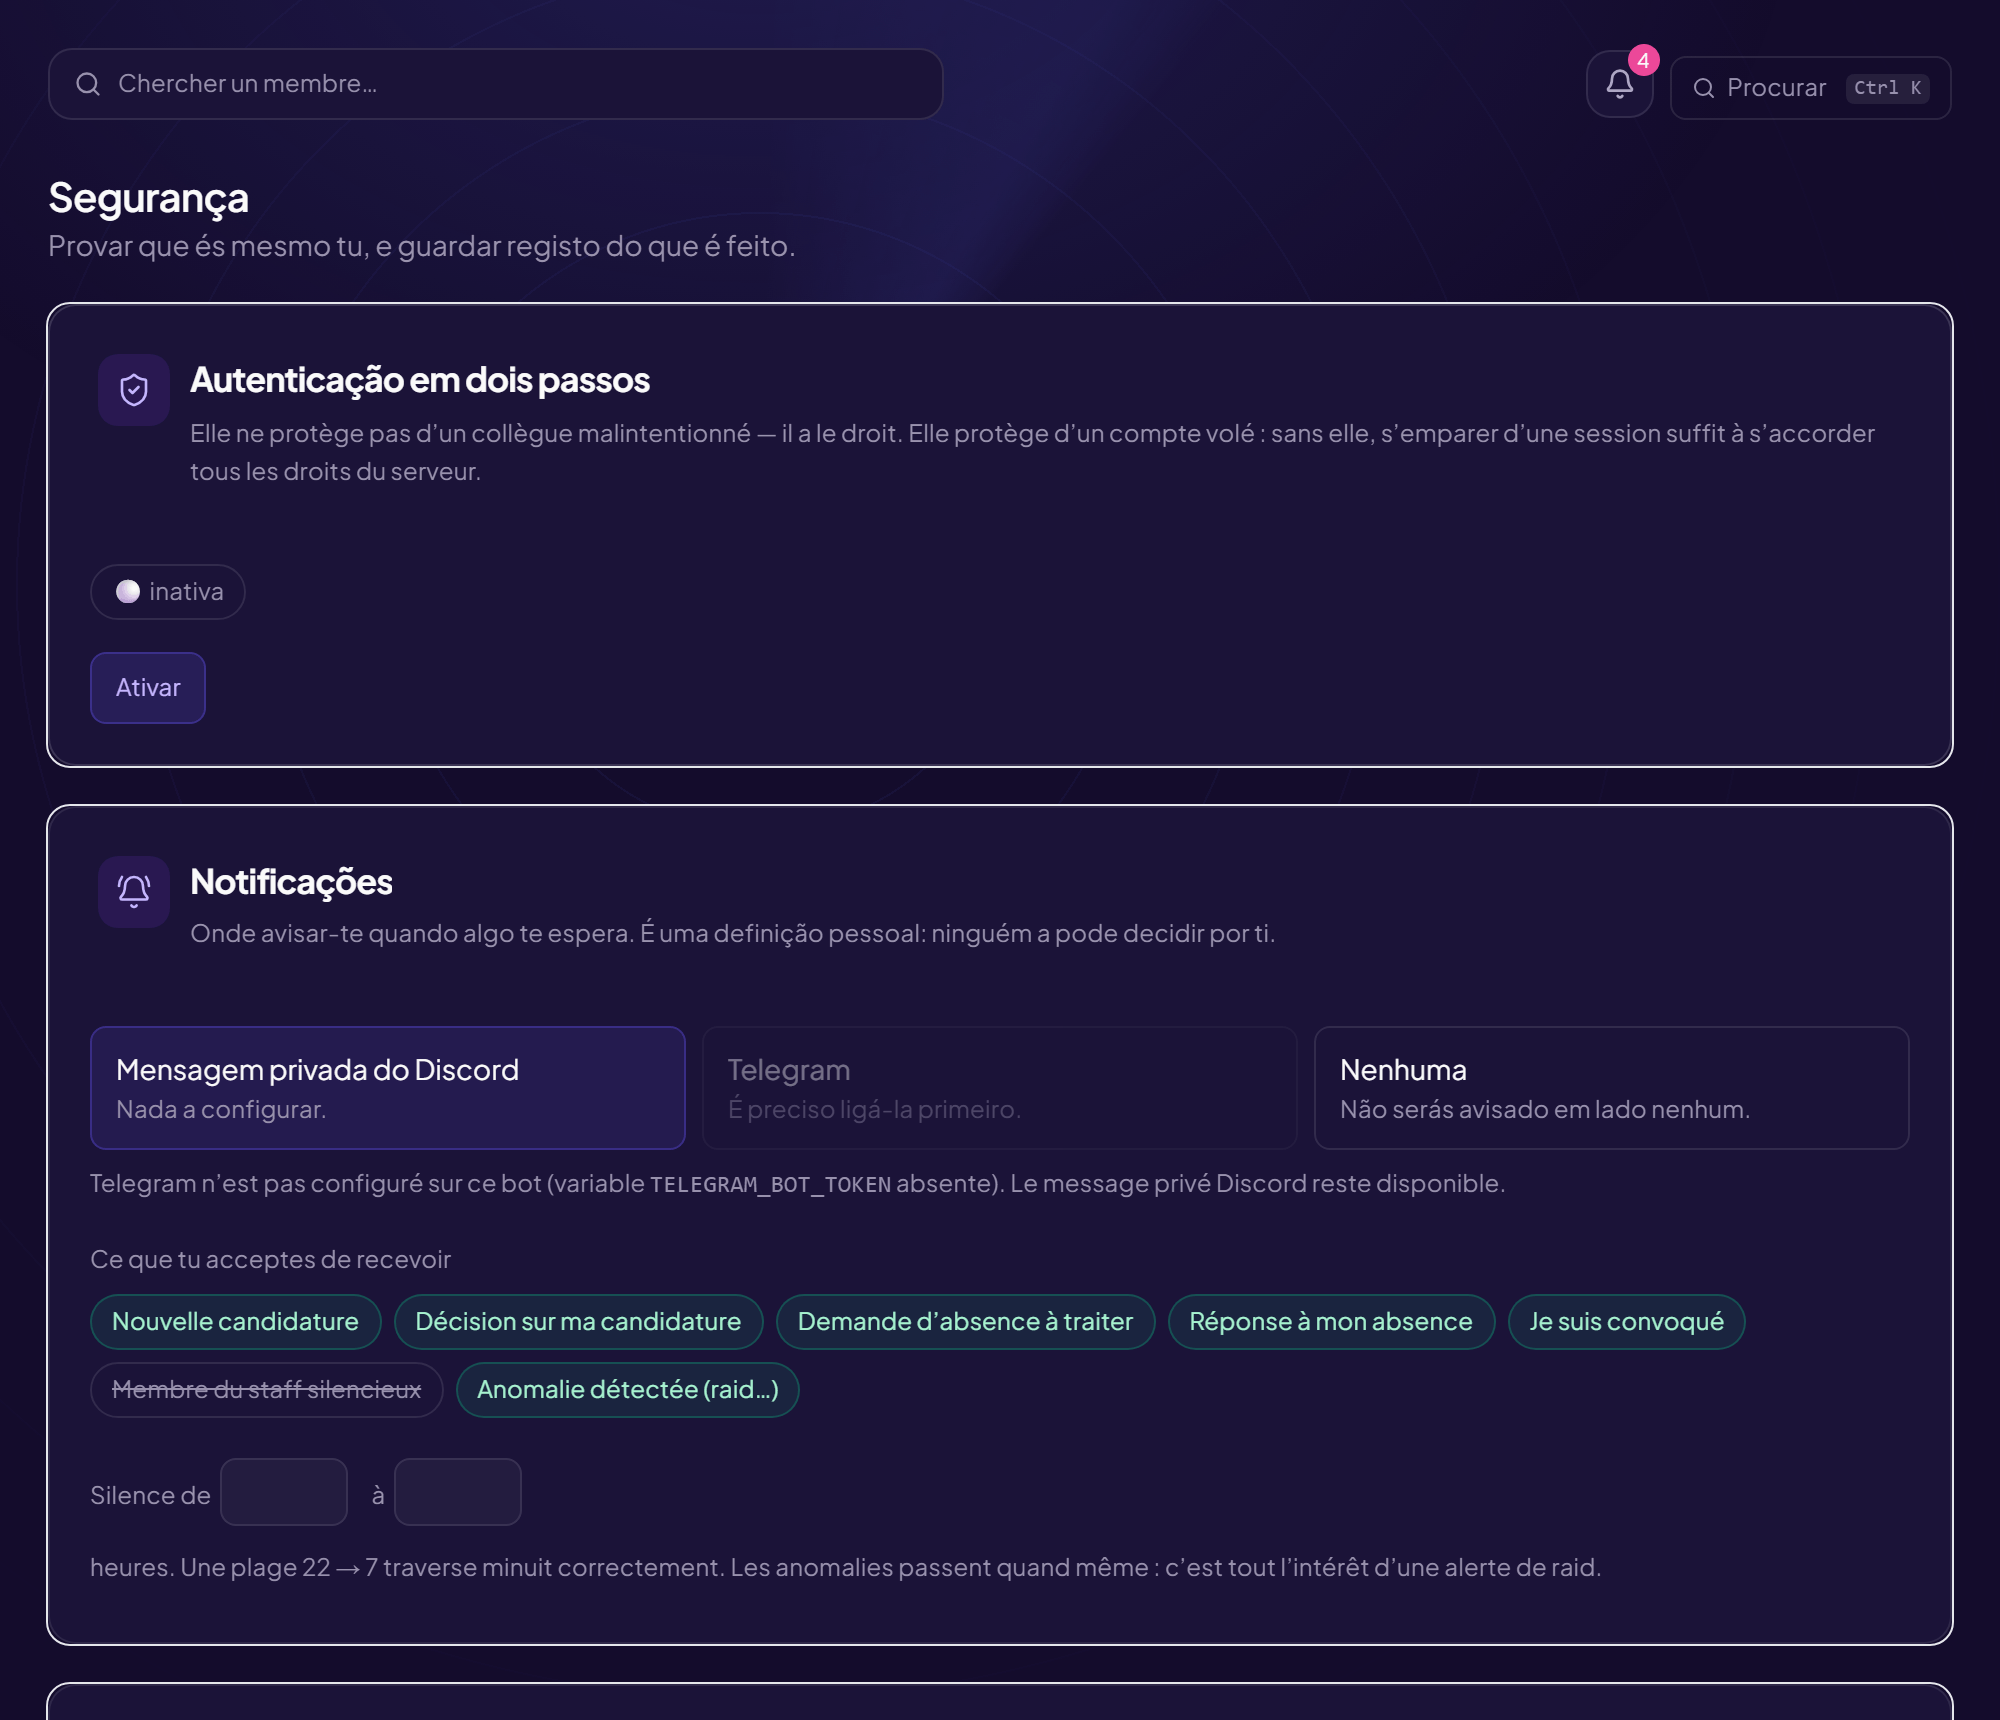
A autenticação em dois fatores protege sua conta contra roubo de sessão. Ela não protege contra um colega mal-intencionado (ele tem o direito de estar ali): sem ela, bastaria se apossar de uma sessão para conceder a si mesmo todos os direitos do servidor.
Ativá-la
- Abra a página Segurança Menu Segurança do CRM, cartão Autenticação em dois passos (estado inativa).
- Clique em « Ativar »
- Escaneie o código com o seu aplicativo Google Authenticator, Aegis, 1Password ou equivalente. Não consegue escanear? « Digite esta chave manualmente ».
- Digite o « Código de seis algarismos » exibido pelo aplicativo Esse código confirma que o aplicativo registrou a chave corretamente. Sem essa etapa, seria ativada uma proteção sobre um segredo que talvez você nunca tenha escaneado, e você ficaria de fora.
- Anote os seus códigos de recuperação Veja abaixo. Depois clique em « Anotei-os noutro sítio que não este navegador » e em Terminar.
Os códigos de recuperação
A página indica quantos códigos ainda restam. Quando você usa um: « Código de recuperação usado — restam N ».
Confirmar sua identidade
Para uma ação sensível, o CRM pede « Confirma a tua identidade »: digite o código de seis algarismos (ou um código de recuperação). A identidade confirmada é válida por quinze minutos, depois é preciso recomeçar. Botão: Confirmar a minha identidade.
Remover a 2FA
Botão Remover a 2FA e depois Remover, após informar um código válido: não se retira uma proteção sem provar que você é quem a colocou. Se o servidor a exigir, você não poderá mais alterar os direitos nem as configurações sem ela.
Ainda com problemas?
Fale com o suporte indicando o título desta ficha, o passo em que ficou bloqueado e o que vê no tela.
Falar com o suporte Mais fichas: Segurança da contaÚltima verificação: 13 de novembro de 2026.